

Esta será una edición atípica de Zero Party Data. Hemos vuelto tarde: ya se habrán dado cuenta de que hemos tenido lío con ese paper que acredita que tu agente de IA favorito probableseguramente le ha contado a traición más cosas tuyas a la Adtech que tu madre a tus amigos en cualquiera de esas inolvidables ocasiones.
Empezaremos con una amalgama de noticias que queremos destacar, sin ánimo exhaustivo -que ya se nos ha pasao el arroz-, y luego ya vamos con la sección actualidad.
IAB Europe decidió por fin explicarle en el TCF 5.0.b) al usuario lo que es el fingerprinting (la "Special Feature 2" deja de llamarse "escanear activamente características del dispositivo" para pasar a "identificar dispositivos con base en información solicitada activamente"). Apple perjudica notoriamente la redacción del wording del ATT bajo presión del Bundeskartellamt (el órgano, no la famosa sentencia del TJUE). Uber se comió 825 millonacos por desactivar cuentas de drivers automatizadamente sin informar y sin supervisión humana.
Lusha fue sancionada por el Garante con dos millones por casi exactamente lo mismo que la CNIL calificó como “fuera del ámbito de aplicación del RGPD”. Los asistentes a mi formación conocen bien esta última resolución.
El Supremo francés se cepilló la prohibición de redes a menores de 15 años. La Audiencia Nacional ratificó la suspensión cautelar de actividad ordenada por la AEPD sobre Worldcoin (ahora World, o más bien “Bú” harhar porque se ha quedado así como interruptus). Menudo verano lleva Sam Altman.
Curioso post de Natzir sobre una curiosísima cosa: la marca de agua de Claude sobre su texto sintético. Te explica qué es y cómo romperlo. Yo escribí esto otro con uno de mis gifs favoritos ilustrándolo.
Estás leyendo ZERO PARTY DATA. La newsletter sobre actualidad y derecho tecnológico de Jorge García Herrero y Darío López Rincón.
En los ratos libres que nos deja esta newsletter, resolvemos movidas complicadas relacionadas con la normativa de protección de datos personales e inteligencia artificial. Si tienes de alguna de esas, haznos así con la manita. O contáctanos por correo en jgh(arroba)jorgegarciaherrero.com
🗞️Noticias del Mundodato 🌍
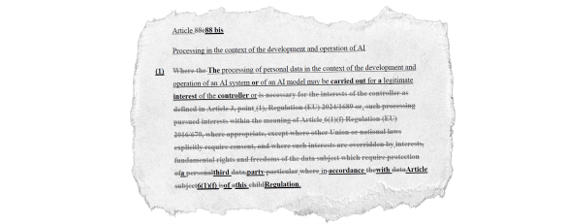
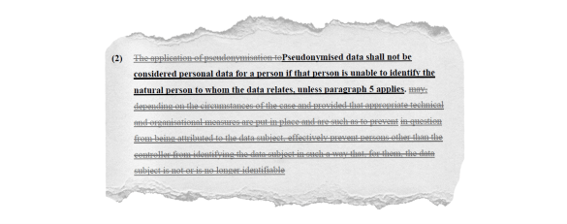
.- Parece que la presidencia irlandesa del Consejo está intentando que se rebaje el tema para los grandes la IA (más todavía), por la vía de facilitar el interés legítimo de aspirar datos para la mejora/desarrollo y funcionamiento + brocha gorda en la consideración de dato seudónimos como no personal si no se puede identificar a la persona (eludiendo matizar con medida técnica). Noyb lo cuenta y critica en detalle en un post de esta semanita:
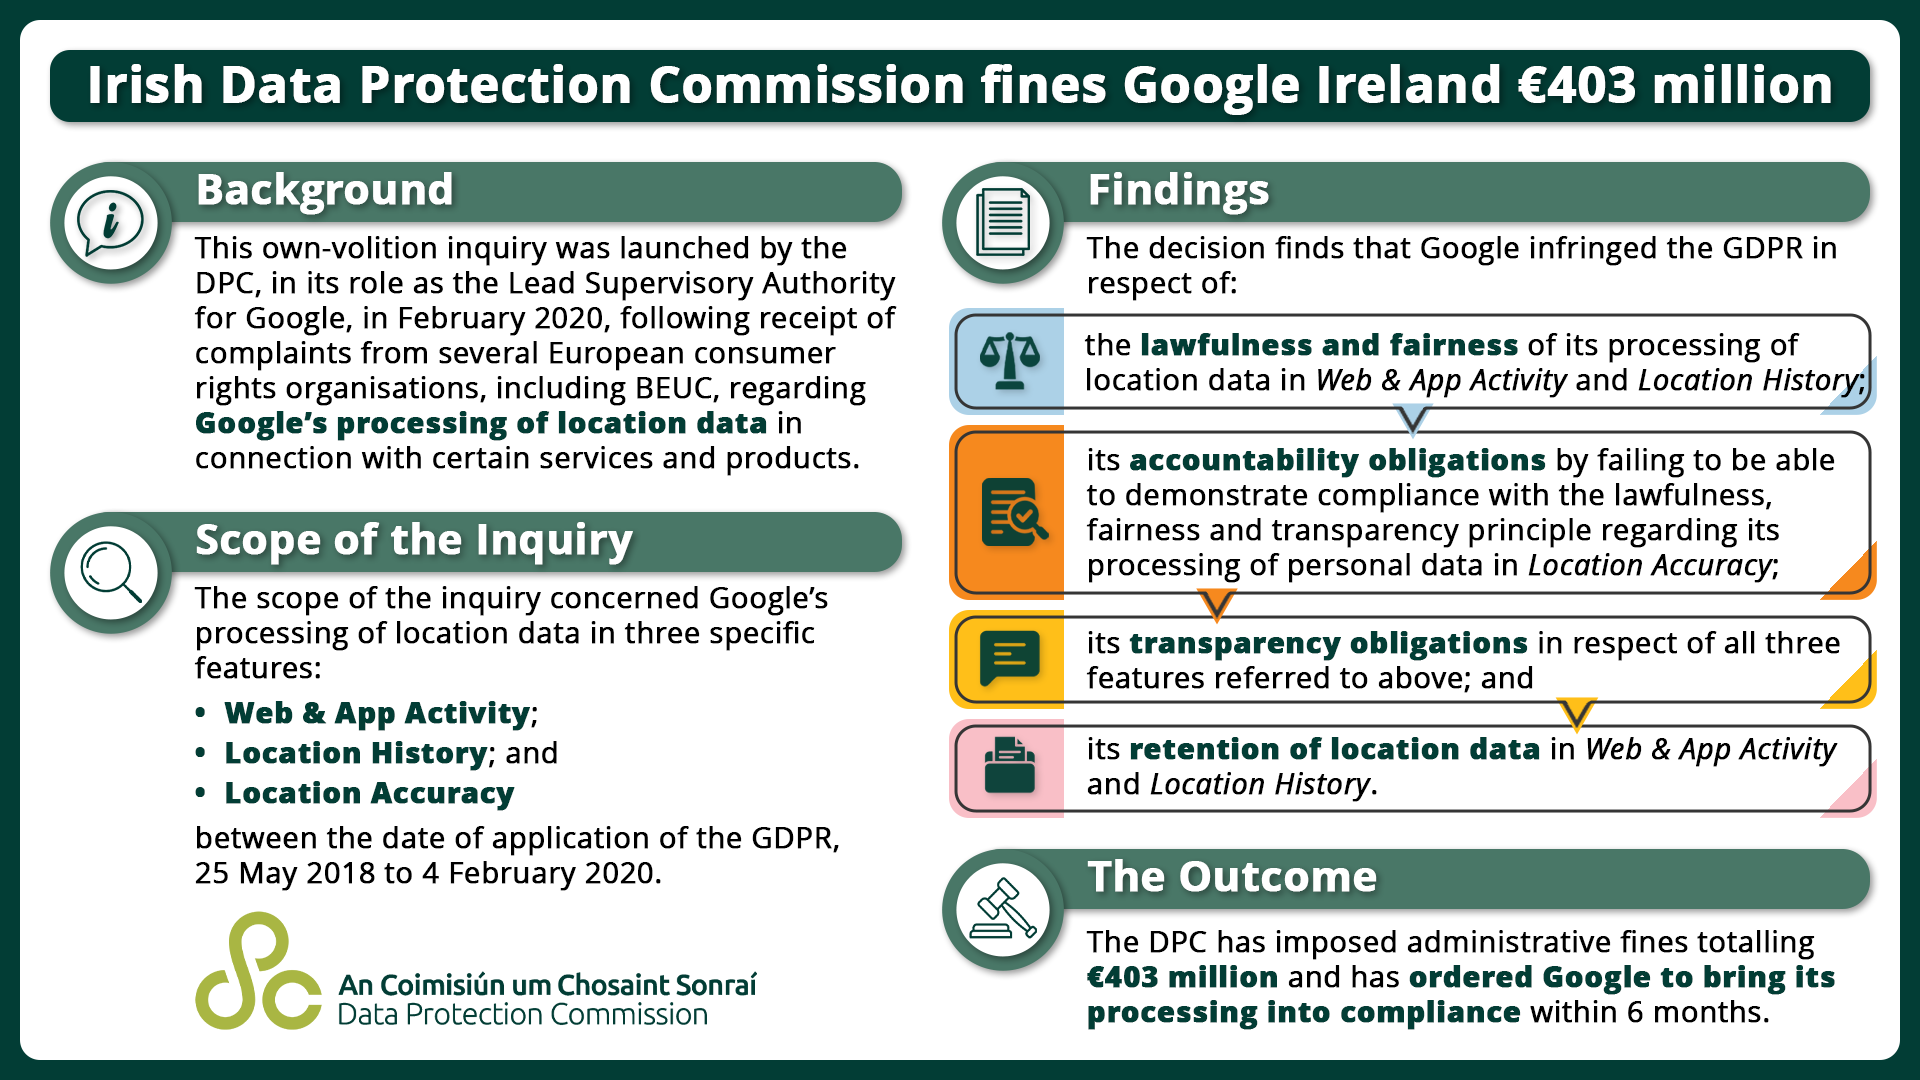
.- La DPC irlandesa, le mete 403 millones a Google por tratar como ya sabemos todos los datos de ubicación/lo que hacemos por sus servicios: «Actividad en la web y en las aplicaciones», «Historial de ubicaciones» y «Precisión de la ubicación». Lo acojonante es que se declare que son hechos denunciados por el BEUC y asociaciones de consumidores en 2020. Lo normal de los 6 años haciendo investigación.
No está publicada todavía la resolución, pero la DPC aporta en la nota una infografía muy clarita. Es algo que le podrían copiar el resto de autoridades.
.- A la lista del rastro de información y trasparencia algorítmica de aquella guía del Ministerio de Trabajo o la previsión en el Estatuto de los Trabajadores de la información obligatoria a la RLT, se viene una adicional que no cambia mucho lo anterior: garantizar la información al propio empleado del tema en el contrato laboral o de manera alternativa con prueba para la empresa. Real Decreto 723/2026
Desde el 5 de octubre en que entra en vigor, habrá que dar o publicar información accesible sobre los distintos sistemas algorítmicos o automatizados de toma de decisiones que se apliquen,, muy en la línea del RGPD de si es algo que no llega estructamdnte al 22, o de algo más detallado si sí:
“La existencia de sistemas algorítmicos o automatizados de toma de decisiones. Lo anterior incluirá las pautas, criterios y reglas de funcionamiento de los citados sistemas cuando se empleen para la toma de decisiones relativas a la determinación, la fijación, variación o modificación de condiciones de trabajo, tales como la duración y distribución de la jornada, la asignación de tareas, la determinación de los salarios, de la progresión profesional, del lugar de trabajo o de la extinción del contrato”
Para una análisis más en detalle, recomendamos la siguiente nota vista por LinkedIn.
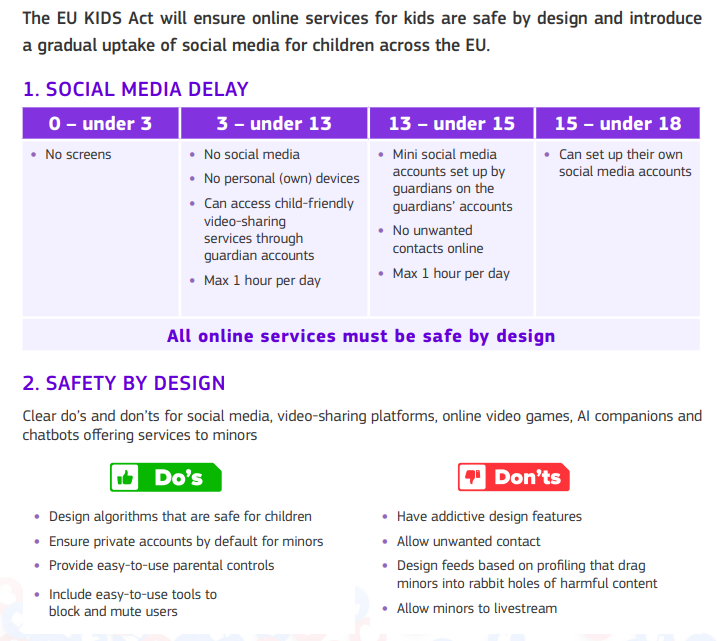
.- Ya tenemos la propuesta de Reglamento que va a utilizar esa app mágica de verificación de edad que todavía tiene dudas de zero-knowdlegde proof como obligatoria. Es propuesta ante el Parlamento, pero ya está por aquí: EU Kids Act.
Curiosamente, se podrá solapar en todo lo tocante con la parte de evitamiento de presión patrones y transparencia con la también futura Digitial Fairness Act.
👦 El interés principal es la prohibición de acceso a redes sociales y plataformas de compartición de contenido de los menores de 13 años, pero sorprende mencionando al videojuego y a otras tantas del día a día a las que va aplicar. Y justo del videojuego se está intentando ver si el Parlamento mete algo en la Digital para Stop Killing Games.
Tiendas de aplicaciones de software;
Sistemas operativos;
Asistentes de inteligencia artificial: “sistema de inteligencia artificial, incluidos los sistemas de IA de uso general, que ofrece una interacción o compañía continuada y personalizada que simula o facilita una relación social, emocional o interpersonal con un usuario”; y
Chatbots conversacionales generales.
👧 Cerrojazo completo a menores de 13, limitado bajo tutela a los de 13 a 15 y con cuenta con propia y menos restricciones de 15 a 18, pero exclusivamente en redes sociales y de compartición de contenido. Aquí es dónde obliga a utilizar el EU Identity Wallet/app desde proveedor validado como única opción.
👦 Alternativa de soluciones de verificación de terceros en los demás casos de limitación en la tienda y ese “seguro por defecto” de no tener habilitado nada dañino. Siempre que sean completamente zero-knowledge proof y cumpla lo misma que la oficial. Lo divertido es ¿qué servicio de tercero de los que se han visto cumple de verdad de la buena si ni la oficial está garantizada?
👧 En lo tocante a protección de datos sobre este mismo tema de verificación de edad, mete un artículo 28 concreto que exige que cualquier sistema de este tipo no identifique, localice, rastreo, ni cruce ni perfile ni nada comercial. No mucha sorpresa, si mojarse tanto.
👨👩👧 Se daría un plazo de 6 meses para la comprobación de los usuarios actuales, pero es divertido el punto de que el proveedor que tenga claro ya si es mayor o tiene esos 15 para cuenta propia, ya computé como comprobado sin más. Nunca olviden que la Discord que se volvió atrás en el tema, reconocida bien claro que con el perfilado actual que hacían de los usuarios ya podían inferir de manera bastante ajustada la edad.
Y que se puede guardar la “señal de edad” para evitar futura comprobación.
.- No se olvide nadie de que Brasil ya es tercer país seguro con decisión de adecuación firmada. Se habló más del período previo de negociación que del cierre y firma (fechada a enero de este 2026). Y parece que sin anexo o atornillamiento adicional más allá de la Comisión Europea rezando muy fuerte para que se sostenga el castillo de naipes.
📖 Documentos dateros muy cafeteros ☕️
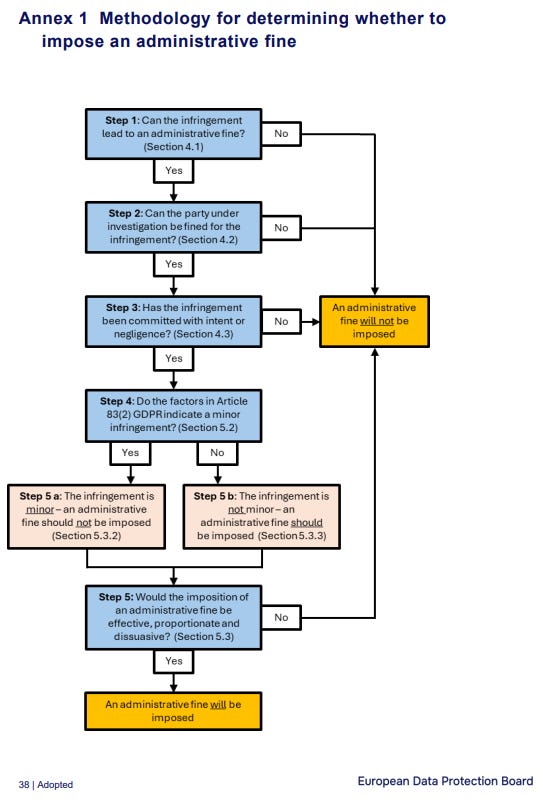
.- Directrices del EDPB sobre imposición de multas por las autoridades, que luego vemos extraños casos de que alguna millonaria se viene abajo por no haber cumplido estrictamente con este tema.
Algún recordatorio importante:
Incompatibilidad absoluta entre advertencias (warnings) y multas:
Que el deber de colaboración en el procedimiento empieza a poder ser atenuante si se puede demostrar que el infractor cumple más allá del literal del RGPD o la orden de la DPA.
Que la evitación de coste o beneficio indirecto como resultado de saltarse a la torera el RGPD debe considerase ya no menor e imponer multa para reequilibrar el karma y la cuenta de resultados.
Y el siguiente test de 5 pasos. Destacando que se debe interpretar correctamente si la infracción es culpable o negligente. En el segundo caso, rebajando el tono:
“The intentional or negligent character of the infringement (Article 83(2)(b) GDPR) should be assessed taking into account the objective elements of conduct gathered from the facts of the case. The EDPB highlighted that it is generally admitted that intentional infringements, “demonstrating contempt for the provisions of the law, are more severe than unintentional ones”25. In case of an intentional infringement, the supervisory authority is likely to attribute more weight to this factor. Depending on the circumstances of the case, the supervisory authority may also attach weight to the degree of negligence. At best, negligence could be regarded as neutral.”
.- Triplete de la CNIL:
La famosa de hace unas semanas de los 825 millones euros de sanción conjunta con la autoridad neerlandesa para Amazon. Salió cara la decisión totalmente automatizada con efectos significativa de la desactivación temporal por posible fraude o baja calificación de sus conductores. El efecto nada relevante de que esta desactivación suponía un impedimento de pleno a poder trabajar/ingresar, y la nula supervisión humana por ningún sitio.
500.000 euros para un hospital que tenía la seguridad que le interesa al 32 al nivel de la del Louvre. Al no tener doble factor de autenticación ni limitación de perfiles de acceso para que únicamente vean los médicos asignados, les metió alguien hasta la cocina con acceso a los historiales de todos los pacientes del hospital. Y para rematar la brecha, no informaron de la misma a las 200.000 personas que los pacientes designaron como terceros de confianza (sus datos personales estaban en lo accedido).
300.000 para una empresa de IT que no creía mucho en satisfacer los derechos de supresión ejercicidos por candidatos o antiguos empleados, en su mayor. Sin obviar que seguro que había marejada de fondo, aquí no se informa de si se había gestionado o se da respuesta fuera de plazo.
💀Death by Meme🤣
📃El paper de la semana
.- Paper interesante que juega con la analogía de Kafka para recordar la problemática del ajuste legal en la IA. Esa “apariencia de buen derecho” en un primer vistazo que luegos e convierte en fallar como escopeta de feria en detalle. KafkaGPT: On algorithmic bureaucracy and keeping law’s promise. Una vez más, la importancia de que el control humano sea dirimente y que en la propia génesis del sistema de IA tiene que estar lo legal para evitar resoluciones con aprendizaje automático que ignoren los matices fundamentales del derecho.
“Failure looks different across the three modes of doing law. In text-driven systems, the danger is indeterminacy and the quiet expansion of discretion off the page. In code-driven systems, the danger is over-specification: the flattening of legal meaning to what the programmer thought the words must mean, with context squeezed out. In data-driven systems, the danger is under-specification: targets that proxy the wrong thing, labels that embed past error, shifts in population or policy that make last year’s regularities misleading, and an explanatory surface that offers importance weights where the law demands reasons. Code- and data-driven systems also present novel problems of automaticity and cadence that can render systems inhuman, in a very real sense.”
.- “A relative mess“: la identificabilidad relativa y gaps de responsabilidad legal en la aplicación de SRB/ Scania a entornos multiparte;
Lo de la IA
🛠️Herramientas útiles
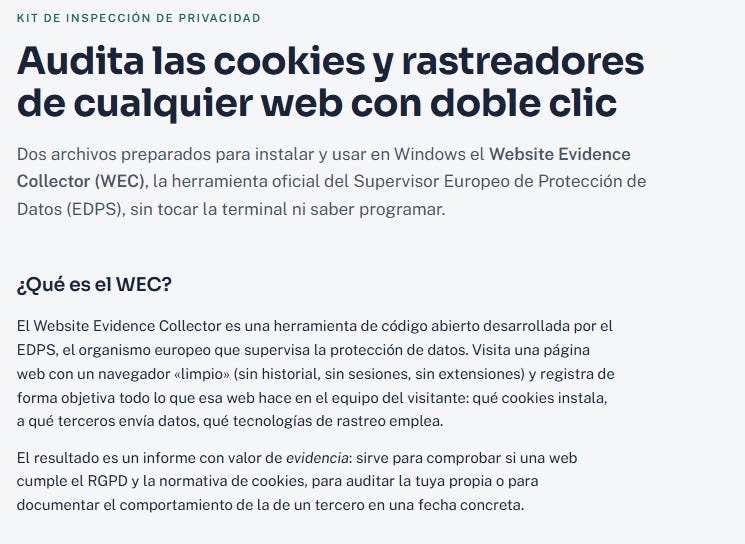
.- Hace bastante tiempo que el EDPS sacó la herramienta de inspección de cookies original (WEC), aunque luego hicieron una más limitada “fácil” de usar. Lo de fácil se entiende que venía para alguien no jurista acostumbrado a bichear en GitHub. Para los demás era un lío que solucionar con tiempo y preguntitas seleccionadas a Claude.
Por lo que sea, conseguimos instalarlo y hacerlo funcionar sobre navegador, así que os lo compartimos. En formato de artefacto con toda la información, y con enlace a zip de descarga para probar. Está reducido a lo mínimo que debería haber puesto encima de la mesa el EDPS: un instalador llave en mano que no haga nada extraño, y uno que inicie cada vez el análisis pidiendo introducir la web a inspeccionar.
Por pura prudencia, aunque viene exclusivamente del GitHub del EDPS y a Claude le hemos hecho interrogatorio de la KGB para que revise que nada llama a ningún servidor y haca nada fuera de guardar el resultado en local, lo suyo es probarlo en entorno de prueba.
Si alguien quiere un instalador de windows que funciona, que lo pida y lo subiremos a Github.
Y como herramientas útiles y recomendadas de este verano: Antares, TurboVec, LocalAI de Marlon Paz, Marlon Paz y Hoang Van Hao.
Last but not least: ojito con Open Router.
🙄 El chorradón final
Que golpee el teclado el que no haya ido a Claude con un prompt discutible, pero que luego entendía mejor de lo que hasta pensabas tú. La versión 2.0 de ir a pedirle a Google la canción dándole cualquier cosa inventada que hayas entendido.
Si echas de menos algun doc, comentario o chorradón que manifiestamente debería haber estado en el Zero Party Data de la semana, escríbenos o deja un comentario y lo valoraremos para la próxima.