

Hace dos semanas pretendía escribir sobre el otoño cinematográfico sobre la BigTech que se avecinaba. No lo sabía entonces, pero dejé fuera la película más relevante del conjunto.
Cuatro películas de supervillanos tecnológicos este Otoño

En los próximos días/semanas se estrenan cuatro películas sobre cuatro CEOs de las empresas tecnológicas más poderosas del mundo. Bueno, sobre una que no lo consiguió y tres que sí… a costa de un montón de cosas chungas.
A estas alturas asumo que ustedes ya conocen (i) el genocidio que se sigue produciendo en Gaza, (ii) el contenido de esta película (entrevistas a personajes anónimos que han participado en su ejecución) y (iii) la campaña de censura contra los artífices de la película (nota común a varias de las otras películas comentadas).
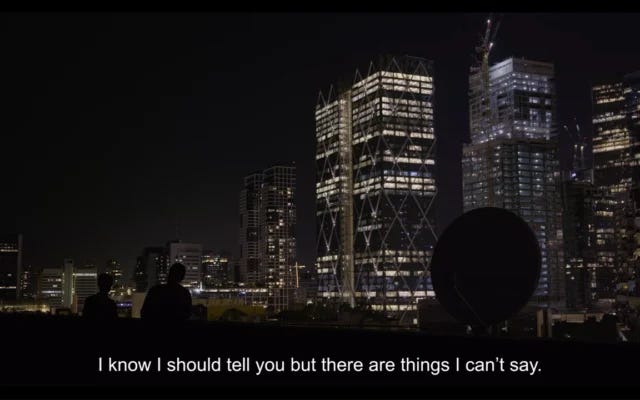
La película es muy corta y, contra todo pronóstico, artísticamente muy relevante, a pesar de su ínfimo presupuesto.
Muy al estilo de “La Ventana indiscreta” de Hitchcock, recoge los detalles de la vida cotidiana nocturna de familias en Tel-Aviv visibles a través de ventanas abiertas, captadas -como toda la película- desde azoteas de edificios altos-.
Estas imágenes cobran una fuerza nada fácil de explicar al combinarse con el relato de los ataques nocturnos sobre familias de civiles palestinos.
Mi único consejo para preservar una mínima sanidad mental es no verla justo antes de irte a dormir, porque lo tendrás difícil.

Algunos highlights argumentales
(Ojo espoilers, si vas a verla, y deberías, lee todo esto después).
Naza es el número de “víctimas colaterales” que el ejército israelí aceptaba en cada momento al ejecutar un ataque remoto con misiles o drones contra un “terrorista de Hamás”. La cifra asciende de 5 a incluso 500 de acuerdo con los testimonios recogidos en la película.
Normalmente, se trata de la familia de la persona objetivo, porque es más probable acabar con él atacándole de noche en su domicilio.
Un detalle altamente perturbador es que los entrevistados hablan como civiles -no son militares profesionales- que han participado durante un tiempo limitado en estas acciones.
Las secuelas en una “vida normal” después de algo así, están por ver.
Algunos highlights de interés para el derecho tecnológico
La condición de terrorista la infiere Lavender, un algoritmo triangulando datos de sus contactos y comunicaciones directas. La probabilidad de acierto se estima en un 75%. Valoren ustedes.
Los testimonios son unánimes en cuanto a la nula capacidad del humano involucrado para supervisar el sistema que propone objetivos y contestar la orden jerárquica que va progresivamente ampliando la cifra de “Naza” durante la guerra.
Este es elemento que me resulta más impactante de la película: no la tecnología, no los concretos individuos, sino el sistema como máquina engrasada de ejecución de un genocidio.
Las historias humanas son terribles, pero no son nuevas (las excusas: “si no lo hacía yo, lo haría otro” “luchaba por mi supervivencia” “obedecía órdenes”, no pueden sorprender a cualquiera que haya leído sobre la “banalidad del mal” o en realidad, cualquier cosa de Hannah Arendt -otra judía perseguida por los suyos por ser crítica-).
La expulsión de cualquier pensamiento sobre las víctimas en medio de la borrachera moral de estar haciendo LO CORRECTO con mayúsculas ha sido diseccionada en “Los peligros de la moralidad” de Pablo Malo.
Lo dicho, vayan a verla.
Estás leyendo ZERO PARTY DATA. La newsletter sobre actualidad y derecho tecnológico de Jorge García Herrero y Darío López Rincón.
En los ratos libres que nos deja esta newsletter, resolvemos movidas complicadas relacionadas con la normativa de protección de datos personales e inteligencia artificial. Si tienes de alguna de esas, haznos así con la manita. O contáctanos por correo en jgh(arroba)jorgegarciaherrero.com
🗞️Noticias del Mundodato 🌍
.- Un juzgado de Granada ha procesado al exjefe de la Policía Local y a otros siete agentes por presuntos delitos de descubrimiento y revelación de secretos (el famoso 189 del Código Penal): realizaron 35 consultas en VioGén sobre la expareja de su subinspector, que fue después condenado por malos tratos, y de su hija menor, entre agosto de 2023 y abril de 2024. La protección de esa víctima correspondía en exclusiva a la Guardia Civil, y la Policía Local no tenía asignado el caso.
Fue una auditoría de accesos de la Secretaría de Estado de Seguridad la que destapó el patrón, tras denunciar la víctima convencida de que su agresor conocía sus movimientos en tiempo real. Los investigados pertenecían al Grupo de Mujer y Menores, la unidad especializada en violencia de género. Demos las gracias al aburrido pero fundamental registro de accesos, fundamental para castigar este tipo de abusos.
.- Los data brokers te pueden caer mejor o peor, pero en todo caso no alcanzarás las cotas de Heidi Saas que se jacta en público de odiarlos a cada oportunidad que tiene: de hecho “I hate data brokers” es casi su marca personal. Por eso es llamativo que Heidi haya dado su seal of approval a la nueva iteración de Apple para bloquear el tracking, ahora a nivel de dominio, no sólo de dispositivo.
Heidi Saas celebra que Apple se haya convertido en el regulador de privacidad (nótese la ironía) más eficaz del momento: en las versiones 27 de iOS, iPadOS, macOS y visionOS, Safari y WebKit bloquean a nivel de dominio el acceso de red a la infraestructura de resolución de identidad, impidiendo que reciban el correo con el que enlazan al usuario entre sitios. Al hacerse por dominio, los intermediarios no pueden esquivarlo reformateando la petición. Saas anticipa que la Adtech denunciará (y con razón, añado yo) por restricción de la competencia. Ahora bien, el plot twist es que para ello tendrán que demostrar que… su negocio es legítimo. Un post delicioso… ñamñamñam.
Ojo a estas dos noticias, en previsión de lo que se viene en España en cuatro días:
.- Flávio Bolsonaro pagó 600.000 reales a Elytron, empresa de ciberseguridad que, según documentos obtenidos por Intercept Brasil, ofreció en Estados Unidos un sistema de IA para manipular elecciones. El material, aportado por el exconsultor Vincent Edward Reed, describe recogida masiva de datos, segmentación de votantes, cuentas falsas, rumores dirigidos, avatares generados por IA, deepfakes y técnicas de guerra psicológica para desacreditar rivales, y según Reed se presentó a personas vinculadas a la campaña de Trump en 2024. No hay pruebas de que el sistema se usara en las elecciones brasileñas, y tanto la campaña como Elytron niegan cualquier servicio ilegal y describen el contrato como prestación de servicios de ciberseguridad.
.- Empleados de Meta reconocieron en comunicaciones internas que las cuentas de Instagram de Lula da Silva se vieron afectadas por restricciones durante la campaña electoral brasileña, según mensajes revisados por Folha de S.Paulo y recogidos por Reuters. Esos mensajes admiten también que la plataforma recomendaba el perfil y el canal de WhatsApp del rival, Flávio Bolsonaro.
.- La última de Meta: Las páginas de ayuda de WhatsApp contenían instrucciones ocultas para su chatbot de soporte con IA que le ordenaban no recomendar acudir a una autoridad de protección de datos a quien no pudiera borrar su cuenta, pese a que la política de privacidad europea de la propia WhatsApp reconoce ese derecho. Otro bloque indicaba que, si el usuario mencionaba abogados, demandas o tribunales, no citara ni interpretara el RGPD u otras normas de privacidad, ni siquiera cuando el usuario las invocara.
.- A Dios lo que es de Dios: Un juez federal desestimó la demanda de Ann Altman contra su hermano, Sam Altman, en la que lo acusaba de haber abusado sexualmente de ella durante su infancia. El juez archivó -es decir, no ha habido pronunciamiento de fondo- el caso porque la demandante no acudió a un examen médico independiente ni cumplió otros plazos pese a las advertencias. Rechazó, eso sí, la petición de Sam Altman de que ella cargara con costas y honorarios.
📖 Documentos dateros muy cafeteros ☕️
.-La autoridad noruega de protección de datos ha sancionado a Xandr con 8,5 millones de euros por no tener consentimiento como toca, y por tratar datos de categoría especial sin cumplir con el 9 (orientación sexual). No es un tema nuevo a nivel de sanción, ya que en 2021 cayó otra no tan alta para la Grindr que forma parte de ecosistema de Adtech y pujas.
En concreto, el juego de ambos iba por la siguiente vía:
Grindr enviaba datos de sus usuarios (ID publicitario, IP, nombre/ID de la app) a socios publicitarios, directamente o vía SDK, dentro del proceso de real-time bidding (RTB).
Xandr actuó como SSP (plataforma de oferta) y como DSP (plataforma de demanda), recibiendo esos datos, enriqueciéndolos con proveedores terceros y difundiendo bid requests a otros DSPs.
Xandr borró datos relevantes durante la investigación alegando sus políticas de retención, pese a conocer el procedimiento desde febrero de 2020.
Implicando conclusiones de la DPA que ya conocemos:
-Xandr es corresponsable tanto en la oferta como en la demanda, aunque diga que es mero encargados, Esa capacidad de influencia real en la configuración y estructura, es la que ya sabemos que te obligar a considerarte en esta categoría. Tirando de la famoso IAB Europe:
“In the NO DPA’s opinion Xandr had tangible impact on the determination of the purposes and means of the processing by providing the framework and presenting the Console with the standard selected by Xandr.”
-No vale meter una cláusula en el contrato obligando a otro a recabar el consentimiento válido del interesado. El responsable sigue siendo responsable, aunque haya más de uno.
“The accountability principle contained in Article 5(2) GDPR as well as the obligations under Article 24 GDPR apply to both controllers. They are both responsible for ensuring and demonstrating that processing is performed in accordance with the GDPR. For example, where one controller is tasked with requesting consent from data subjects, both controllers remain responsible for ensuring that such consent provides a valid and appropriate basis for their processing. Compliance can never be outsourced.”
-Prohibir contractualmente datos sensibles no cubre nada si luego se acaba haciendo, ya que pasa eso está la responsabilidad proactiva del responsable. Ya lo empezaremos a ver en los DPAs de lo que sea de IA que te firman lo que gustes en ese punto:
“The NO DPA holds that such a formality in the form of a contractual commitment between controllers does not relieve Xandr of its responsibility, when it de facto processed sensitive personal data pursuant to Article 9.”
“In addition, the CJEU has confirmed that it is not relevant whether the controller is acting with the aim of obtaining information that falls within one of the categories referred to in Article 9(1) GDPR.
-Carga de la prueba invertida: ante la falta de documentación, la autoridad aplica la presunción de que se siguió la práctica estándar del sector. Faltaba porque se borró. Y se puede sumar el punto de que la practica común de la industria no es argumento válido en ningún sentido
“The NO DPA takes the view that the deletion of potential evidence after the commencement of an investigation cannot be invoked in Xandr’s favour. On the contrary, the NO DPA maintains that the burden of demonstrating compliance and accountability pursuant to Article 5(2) GDPR rests upon Xandr itself.”
-La clásica de acabar tratando datos de categoría especial por inferencia: el nombre/ID de la app, junto a identificadores online, revela orientación sexual. Sea correcta o incorrecta la hipótesis de si carne, pescado, ambas u opciones mil.
“Data revealing the fact that someone is a Grindr user strongly indicates that they belong to a sexual minority, and that data concerning a person’s sexual orientation constitutes special category data under the GDPR.”
“The CJEU has ruled that the notion of special category data should be interpreted broadly and encompass personal data that are liable to indirectly reveal sensitive information [...]. This is the case regardless of whether the information revealed is correct.”
.- La OCDE publica un policy brief para determinar cuándo existe un interés público que justifique el uso secundario de datos de salud, sobre todo cuando obtener el consentimiento individual resulta imposible o impracticable.
La falta de definiciones claras y la disparidad de criterios entre comités de revisión, a veces varios sobre la misma solicitud, retrasan accesos valiosos y frenan la colaboración transfronteriza. La respuesta no consiste en una webtool de mierda que no va a solucionar nada, sino en cinco familias de criterios: salud poblacional y planificación, investigación e innovación, consideraciones éticas y de riesgo, equidad sanitaria, y comunicación pública y transparencia. El documento incluye un interesante caso de un almacén privado francés de datos de dispensación farmacéutica autorizado por la CNIL. El punto: la CNIL exigió que cada estudio posterior acreditara su propio interés público. La base legal no se “hereda” del repositorio, debe acreditarse y documentarse uso a uso: esa es la lógica de permisos del EHDS (el espacio europeo de datos de salud).
💀Death by Meme🤣
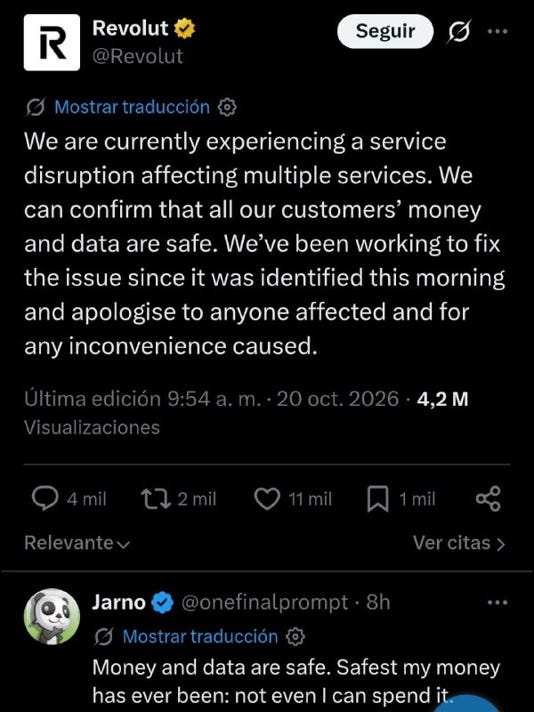
Pinta muy feo, pero ojo con el comentario de afectado. Ejemplo no intencional de incidente de indisponibilidad sin susto (quitando el de no poder sacar ni pagar nada con lo que tengas allí).
📃El paper de la semana
.- Citizen Lab documenta por primera vez la infección con spyware mercenario sin clic a través de anuncios dirigidos, técnica que bautiza como AdFection: dispositivos de Al Jazeera fueron infectados con el spyware de Candiru, hoy Integrity Labs, mediante anuncios comprados por Discover-Tech, empresa que se presentaba como plataforma publicitaria legítima. Su herramienta Controlium permitía a clientes mercenarios elegir objetivos por identificador publicitario, cookie o IP y servirles código en el instante en que el anuncio se mostraba. Casi cuatro mil millones de registros de puja expuestos revelan anuncios en unos 200.000 sitios y apps, con impresiones en redes de la OTAN, el Parlamento Europeo, la Comisión y ministerios de numerosos países. Durante casi seis años, millones de europeos que pulsaron “Aceptar” en un banner TCF habrían consentido, formalmente, que un facilitador de spyware tratara sus datos. Un trabajo de Bill Marczak, Wolfie Christl, John Scott-Railton, Astrid Perry entre otros.
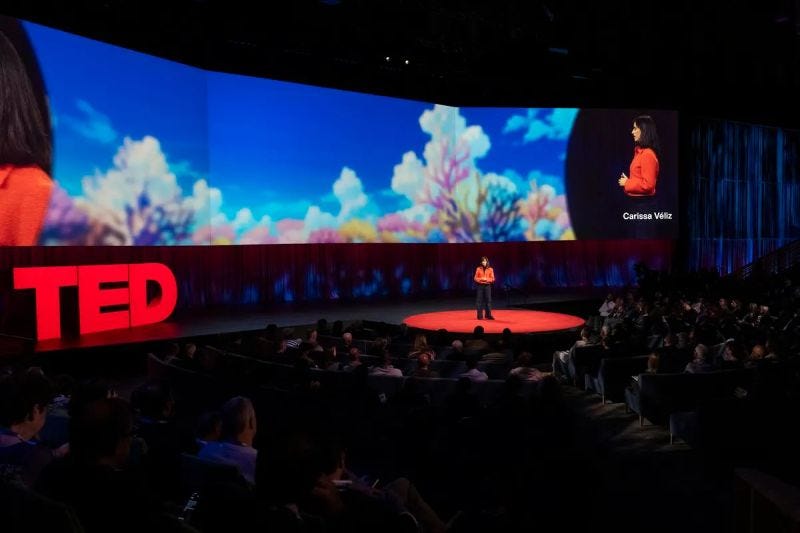
.- La newsletter de la semana: La edición de ayer de la newsletter de Carissa Véliz (The Antidote) es tan acertada, da tan en el clavo que se me saltarían las lágrimas -si me quedara alguna después de ver Naza-: La Doctora Veliz explica quirúrgicamente qué pierde el/la speaker y qué pierde el asistente a una charla en vivo, cuando el último tiene la ideaca de sacar su móvil y grabar un fragmento...
Otro ejemplo cegador de la importancia del contexto en la privacidad, y van unos cuantos.
Robots.txt o lo de la IA…
Hoy sólo tenemos esto…
Perejilling: revisar un contrato hecho con IA

“Un posible cliente me envía un contrato hecho con IA (o un informe o una política) y sólo quiere que se lo revise. Yo sé que estas cosas a ti no te pasan. Y que si te pasaran sabrías rápidamente qué hacer… ¿Te ha pasado? ¿Y tú qué contestas?”
🛠️Herramientas útiles
.- No dejen de pasarse a ver esta deliciosa explicación gráfica de Andrea Magán Rey de lo que viene siendo un proyecto open source
🙄 El chorradón final
Si echas de menos algun doc, comentario o chorradón que manifiestamente debería haber estado en el Zero Party Data de la semana, escríbenos o deja un comentario y lo valoraremos para la próxima.