

Dos vulnerabilidades críticas en PHP, el lenguaje que sostiene alrededor del 70 % de las webs, salieron a la luz un martes de octubre tras ser descubiertas por investigadores que usaban un modelo de frontera de OpenAI. Explotadas, permitían tomar el control completo de servidores, copiar su contenido o tumbar los sitios; webs de organismos públicos de Suiza, Alemania o Finlandia se desconectaron preventivamente.
Charlie Warzel cuenta la historia de Ondřej Surý, un voluntario checo que no trabaja para la PHP Foundation y cuyo empleo real es dirigir el desarrollo DNS en el Internet Systems Consortium.
En su tiempo libre, financiado con donaciones, compila los paquetes que permiten parchear miles de servidores con un solo comando, incluso para la obsoleta versión 7.4. Lo no obvio: la IA ha abaratado drásticamente encontrar fallos, pero repararlos sigue dependiendo de un voluntario y su automatización casera. Si los ataques escalan a velocidad de máquina, la infraestructura de medio internet continúa parcheándose al ritmo de una persona que vive de donaciones.
Como no puede ser de otra manera, le pilló el toro a la administración pública española. La gracia de ver un par de días sin funcionamiento la carpeta ciudadana a la que te notifican cositas: la famosa DEHú.
Estás leyendo ZERO PARTY DATA. La newsletter sobre actualidad y derecho tecnológico de Jorge García Herrero y Darío López Rincón.
En los ratos libres que nos deja esta newsletter, resolvemos movidas complicadas relacionadas con la normativa de protección de datos personales e inteligencia artificial. Si tienes de alguna de esas, haznos así con la manita. O contáctanos por correo en jgh(arroba)jorgegarciaherrero.com
🗞️Noticias del Mundodato 🌍
.- Escondido en el acuerdo de 17.000 millones que Meta firmó con 52 estados y territorios por daños a menores aparecía una palabrita repetida 45 veces: «Cambridge». Jason Kint descubrió un acuerdo dentro del acuerdo: 459.293.017,80 dólares (los ochenta céntimos son un detalle enternecedor) para cerrar las reclamaciones estatales por Cambridge Analytica, repartidos en un anexo entre 46 estados y dos territorios. El caso de Washington D.C. y el juicio de Nuevo México quedaron fuera (y el segundo ha costado ya 25.000 millones). Lo jugoso: la renuncia cubre expresamente hechos que los estados ignoran «por cualquier motivo», incluida la negligencia… Veremos.
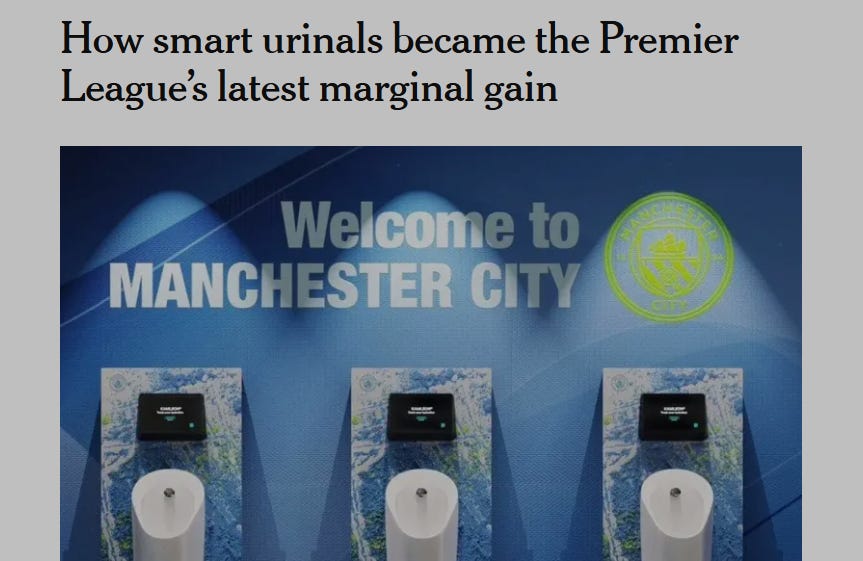
.- La Premier League (y la española) ha encontrado su nueva ganancia marginal en el lugar más inesperado: el urinario. Según The Athletic, Arsenal, Manchester City, Manchester United, Aston Villa o Ipswich Town han instalado los S-Urinals de Kamleon en sus ciudades deportivas. El funcionamiento: el jugador elige en una pantalla táctil modo anónimo o su perfil; los sensores miden densidad específica, color, volumen y electrolitos en segundos y devuelven una puntuación semafórica sobre cien que llega también al staff médico. ¿Necesario? Una revisión de 2020 encontró que el 66,2 % de los profesionales evaluados estaba deshidratado o hipohidratado, y la hidratación cambia demasiado rápido para esperar al laboratorio. Incluso se ha usado para acompañar a jugadores que ayunan en Ramadán.
El inevitable apunte jurídico. El tema de publicación en tiempo real de datos de salud de deportistas profesionales se nos va, ejem, de las manos: cada micción identificada es un dato de salud del artículo 9 RGPD recogido por el empleador, y el seguimiento del ayuno puede revelar además convicciones religiosas. La «elección» del modo anónimo no anonimiza mucho frente al cuerpo técnico.
.- Bitchat, la app de mensajería de Jack Dorsey (recuerden, el de Twitter), ha escalado al número uno de redes sociales en la App Store francesa. Kyle Torpey identifica la tormenta perfecta: protestas del 17 de octubre por el coste de la vida con saqueos y más de 1.800 detenciones, la propuesta del exprimer ministro Gabriel Attal de bloqueos temporales y selectivos de redes sociales en zonas con disturbios, y una caída de casi diez horas de la red móvil de Orange.
La app de Dorsey funciona sobre redes mesh Bluetooth sin internet, cuentas ni número de teléfono, aprovechando terminales cercanos ajenos y cifra los privados con Noise Protocol y alcanza unos 300 metros por saltos; con conexión usa Nostr.
El ministro Laurent Nuñez admite que suspender plataformas es posible, sujeto a las condiciones del Conseil d’État, que ya tumbó por desproporcionado el bloqueo de TikTok en Nueva Caledonia. El detallín: el mero debate sobre cortar redes basta para disparar descargas preventivas de estas cosas. Y el canal público #mesh, legible por cualquiera cercano, convierte la herramienta anticensura en un tablón abierto para quien quiera vigilar la protesta.
.- Un canal de WhatsApp llamado «Ejército de Lula» se lleva buena parte del crédito, -siempre según sus afiliados-, por la remontada de Lula da Silva frente a Flávio Bolsonaro en apenas tres semanas. Liderado por el diputado André Janones, el canal alcanzó 10,8 millones de seguidores repartiendo plantillas listas para compartir, cada una con una «misión» concreta: viralizar el último vídeo, hacer despegar un hashtag, no irse a dormir sin cumplir la tarea.
Hubo incluso un directo de 24 horas la víspera electoral, y Lula llamó a Janones «nuestro General». Para sorpresa de pocos, las politólogas Denilde Holzhacker y Mayra Goulart enfrían el entusiasmo: es imposible medir los votos atribuibles y la clave fue combinar lo digital con movilización a pie de calle para reducir la abstención. Me quedo con que la izquierda brasileña parece haber ganado adoptando exactamente la táctica de redes de WhatsApp que llevaba echando en cara al bolsonarismo desde 2018. Un poco lo que hizo Trump, recogiendo la herramienta favorita de Obama. Y el Lula reelegido promete que la comunicación digital tendrá un papel mucho mayor en su gobierno.
.-Noyb, junto con otras tres entidades, han metido 5 denuncias en Francia, Italia, Países Bajos y Austria contra Scale.AI. una empresita de nada estadounidense que, a traves de su platadforma OUTLIER AI, prestar servicios de entrenamiento de IA (prompts, respondiente cuestiones) a los grandes del sector de la IA. El tema es que tiene por detrás a 900.000 empleados que son más bien autónomos bajo control Blade runner. Perfilado completo en sus dispositivos personales y obligación de identificación biométrica. A ver cómo acaba, pero casi recuerda a los cojines chinos para detectar paradas no autorizadas o muy largas de escusado.
📖 Documentos dateros muy cafeteros ☕️
.- El Consejo de la UE ha acordado su mandato sobre el Omnibus digital, la parte «datos» del paquete de simplificación cuyo tramo de IA ya se aprobó el 29 de junio. Takeaways: el texto toca el RGPD, actualiza las reglas de cookies de la Directiva ePrivacy, deroga partes del Reglamento P2B y consolida el acervo de datos. Sorpresa para los puristas: se conserva la definición vigente de dato personal, justo lo que EDPB y EDPS rogaron en su dictamen conjunto de febrero, y se mantienen las reglas sobre cookies y rastreo. A cambio, se ¡uf!, “aclara” la seudonimización, se apoyan exenciones para investigación científica, se introducen garantías para tratar datos sensibles en verificación biométrica y en desarrollo de sistemas de IA, y se amplía el plazo para notificar brechas.
💀Death by Meme🤣
🤖NoRobots.txt o Lo de la IA
.- Los vídeos pedagógicos hechos con Claude por Andrés Guadamuz se salen del mapa.
.- La AEPD acaba de publicar un decálogo fácil para que cualquiera tenga cuidado en el uso de agentes de IA. No dice nada nuevo, pero sí atina en muchas de esas opciones de configuración y pautas de prevención que se suelen olvidar:
Ojo con tener la opción de memoria activada para que no relacione todo lo que subes y te haga un perfilado salvaje.
No subas nada con datos que no debas.
Darle el acceso mínimo para lo que quiere hacer.
Elegir al mejor en privacidad y que garantice que la información no acaba fuera del dispositivo. Se entiende la necesidad de advertencia de la autoridad de control y supervisión en la materia, pero está difícil cumplirlo.
Y que “delegar no es desentenderse”. Ya saben lo de la supervisión humana dirimente, y que luego al no revisar el cliente te cuenta que en propiedad del Word enviado sale “hecho por Claudio”.
📃El paper de la semana
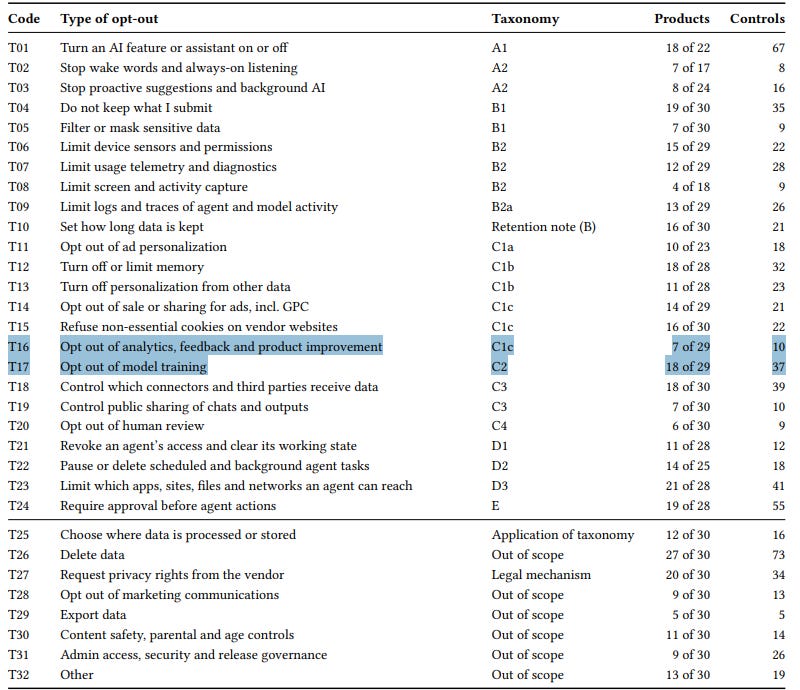
.- Privacy Preference Controls for Agentic Systems de los autores: Shreya Kochar, Peeranat Sugsavanvit, Vidur Gupta, Joseph A. Calandrino, Deepak Kumar, Brett Frischmann, Sebastian Zimmeck. Haciendo un análisis de cuáles serían los controles u opciones de privacidad más adecuadas a implementar en IA, llegan a dar el cuadro general de cómo cumplen los principales con las opciones que ya tienen (o deberían) implementadas. Para sorpresa de nadie, lo de la oposición al entrenamiento de IA, va medio medio.
🙄 El chorradón final
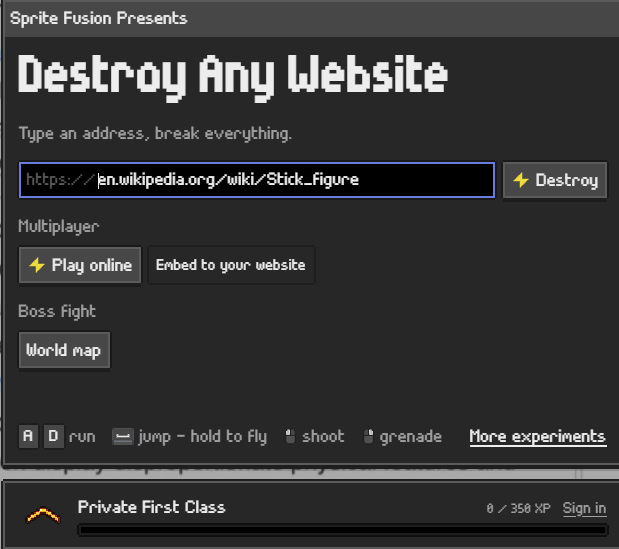
No es el primer juego de navegador gratuito de desestresar destruyendo la página que selecciones, pero sí es de las currados: Destroy any website. Y hace homenaje a las míticas “stickman fights” de otra época más sencilla de internet (por ejemplo, Animator vs Animation)
No queda tanto para el mágico momento del tío cuñao preguntando información confidencial, de categoría especial y peores.
Si echas de menos algun doc, comentario o chorradón que manifiestamente debería haber estado en el Zero Party Data de la semana, escríbenos o deja un comentario y lo valoraremos para la próxima.